CiscoのVLAN1を見直すときは、利用者通信、管理IP、native VLAN、未使用ポート、制御プロトコルを別々に確認します。VLAN番号を変えただけでは管理アクセスの制限や不要な接続は解決しません。逆に、現在の利用を調べずVLAN1をtrunkから外すと、既存通信や管理に影響します。
この記事ではCatalyst 9300のIOS XE 17.5の資料を基に、用途を分ける設計例と移行の確認を整理します。実機の機種・版では既定値や制約を再確認してください。配線と設定の対応は構成図とconfigの照合で確認できます。
この記事でわかること
- VLAN1・native VLAN・管理VLANは、同じ意味ではない
- リスクは、既定のまま残った利用範囲を調べて判断する
- 構成図では4つの用途と、両端のポートを固定する
VLAN1・native VLAN・管理VLANは、同じ意味ではない
| 呼び方 | 指すもの | 確認する設定 |
|---|---|---|
| VLAN1 | Catalystで既定として存在するVLAN | アクセスポートの所属、SVI、trunkでの利用 |
| native VLAN | 802.1Q trunkでタグなしフレームを扱うVLAN | 両端のnative値、タグ付け動作 |
| 管理VLAN | 管理IPを置く用途上の区分 | SVI、管理経路、アクセス制御、監視 |
| 未使用ポート用VLAN | 使わないポートを利用者から分ける設計 | access所属、shutdown、台帳 |
native VLANは1以外へ設定できます。管理VLANも「VLAN1だから管理用」と決まるわけではありません。SVIに管理IPを置くこと、管理端末からそのIPへ到達できること、ログインを制限することは別の設定です。
Catalyst 9300では既定VLAN1自体を消す設計にはしません。目的は利用者や管理の用途を整理し、不要な転送や接続を減らすことです。「1以外なら安全」という判断では、同じ混在を別番号へ移すだけになります。
リスクは、既定のまま残った利用範囲を調べて判断する
| 残りやすい状態 | 困ること | 確認する証拠 |
|---|---|---|
| 利用者・管理が同じVLAN | 不要な端末から管理IPへ届く可能性 | ポート所属、SVI、経路、管理ACL |
| 未使用ポートが有効 | 意図しない機器を接続できる | 利用台帳、リンク、MAC、設定 |
| trunkが全VLAN許可 | 必要のないVLANまで広がる | 両端のallowedとactive・forwarding |
| native値が片側だけ変更 | タグなし通信を異なるVLANとして扱う | 両端config、ログ、STP状態 |
未使用かどうかはリンクがdownという表示だけでは決められません。予備機、夜間だけ使う端末、停止中のサーバーもあります。接続先と利用責任者を確認してから、承認したポートだけを隔離・停止します。範囲指定で多数のポートを一括停止する例は、実機のポート番号が違うと事故になります。
管理を分離する場合も、VLANを作るだけで終えません。管理用SVI、端末からの経路、戻り経路、接続元制限、認証、監視を組み合わせて確認します。L2と管理SVIの違いはL2スイッチのARPと管理SVIで整理できます。
構成図では4つの用途と、両端のポートを固定する
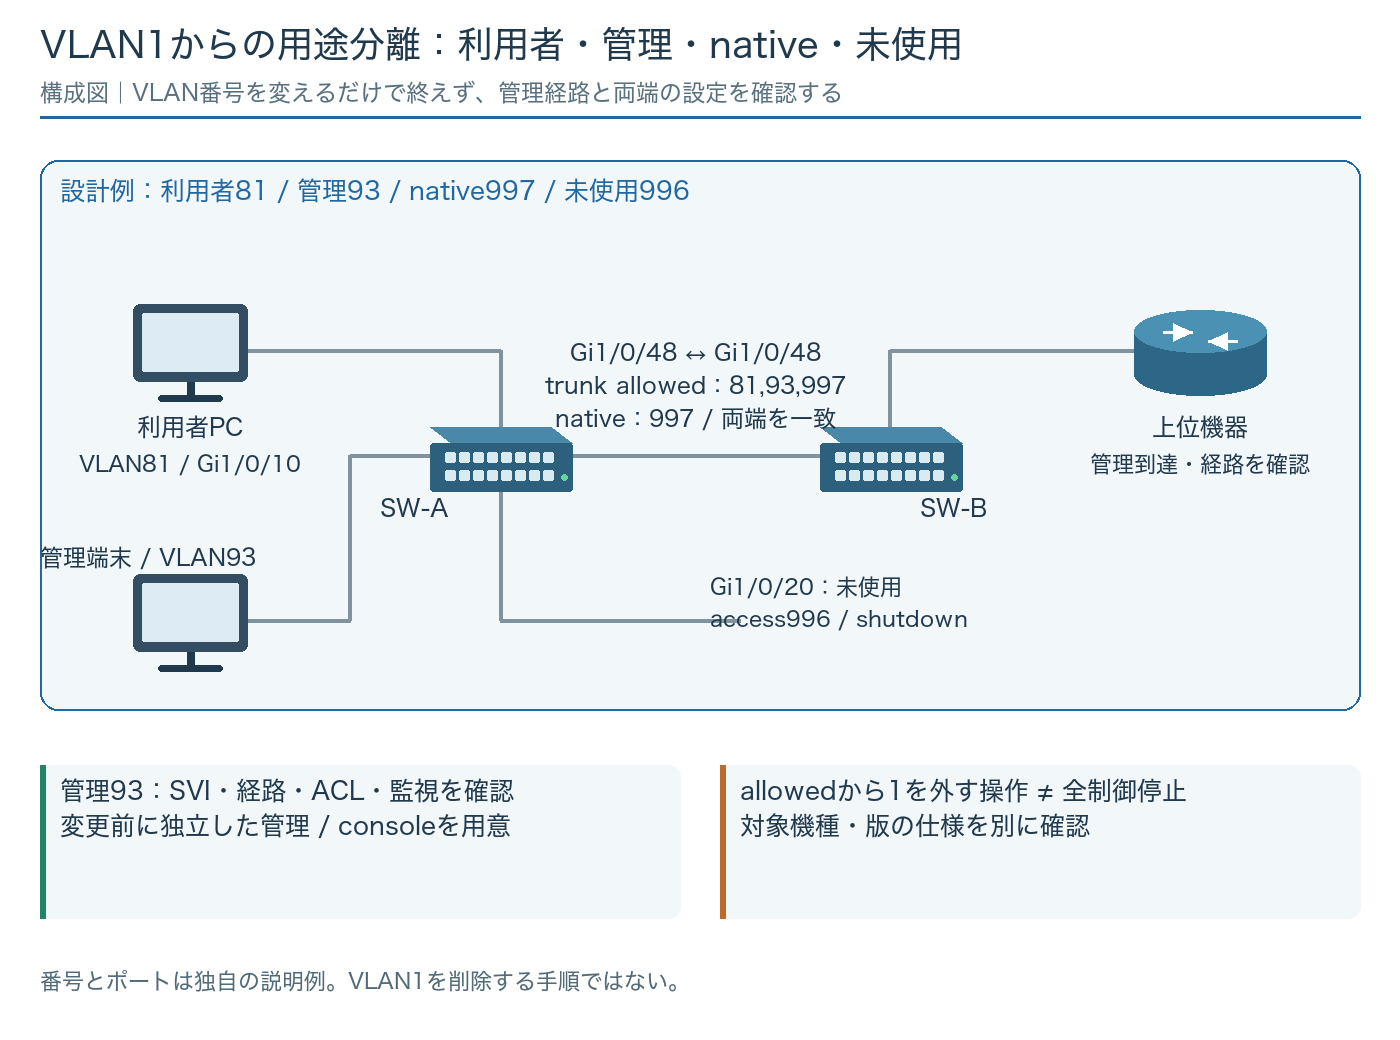
図は独自の設計例です。利用者は81、管理は93、nativeは997、未使用ポートは996へ分けます。SW-AとSW-BのGi1/0/48はtrunk、native997を両端に設定し、許可するVLANを81・93・997としています。997には利用者端末や管理IPを置かない前提です。
これは推奨番号の一覧ではありません。既存環境で同じ番号が別用途に使われているなら、設計値を読み替える必要があります。管理VLAN93の到達性も、上位機器の経路と制御を含めて確認します。図に載せた番号と実施コマンド、パラメータ表を同じ値へそろえます。
Catalyst IOS XE系の確認例(実行環境に合わせる)
show vlan brief
show interfaces trunk
show interfaces GigabitEthernet1/0/48 switchport
show running-config interface GigabitEthernet1/0/48
show ip interface brief
show spanning-tree vlan 1
show logging
show vlan briefだけではtrunkの許可範囲を読み切れません。trunk出力もallowed、active、STPでforwardingになっている一覧を分けて読みます。「allowedにある」ことと「利用者の処理が成功する」ことを同じ判定にしないでください。
allowedからVLAN1を外しても、全制御通信が止まるわけではない
Catalyst 9300の資料では、trunkのallowedからVLAN1を除外しても、CDP・PAgP・LACP・DTP・VTPなどの制御トラフィックを引き続き送受信する動作が説明されています。利用者VLANの転送許可と、機器が扱う制御通信の仕様を分けて確認する必要があります。
参考:Cisco Catalyst 9300 IOS XE 17.5:VLAN Trunkの設定(2026年10月5日確認)
同じ仕様を別の製品へ一律に当てはめず、機種・版・利用する機能を設計書へ残します。native変更、allowed変更、DTPなどの機能変更を一度に行うと原因を追いにくくなるため、差分を分けてレビューします。制御パケットの読み方はHello・Advertisementなどの役割へ進んでください。
管理断を避ける順序で移行し、利用者と制御の両方を試験する
| 段階 | 行う確認 | 進む条件 |
|---|---|---|
| 現状 | VLAN1の端末・SVI・trunk・制御利用を保存 | 変更対象と依存先が確定 |
| 管理の準備 | 独立した管理経路・console、戻す設定を確保 | 管理断から戻れる |
| 移行設計 | 両端native、allowed、SVI、経路、ACLの差分を整理 | レビューと実施順が確定 |
| 実施後 | 既存・移行後の管理と利用者通信、STP・ログ | 合意した通信と状態を維持 |
| 完了 | 監視、台帳、未使用ポート、復元用記録を更新 | 残る用途と未確認事項が明記 |
切り戻しはtrunkだけでなく、管理SVI、経路、ACL、監視設定の変更単位へ対応させます。設定が戻っても利用者通信や監視が復旧しなければ完了ではありません。既存との差分を追う方法は構成図とconfigの照合、検証不足が残る変更は検証環境がない案件の進め方で確認してください。
筆者の関連ポスト:Xで読む