動画と記事で学ぶ / 試験・障害対応
通信障害の調べ方を初学者向けに解説。端末・ケーブル・VLAN・経路・FW・DNS・TCP・TLSを図で追い、確認できた範囲と次に調べる場所を説明します。
ここからは、記事でゆっくり確かめましょう。図や操作の例を見ながら、気になるところから読み進めてください。
「ネットワークが遅い」と相談されても、まだ調べる対象は決まっていません。画面表示なのか、ログインなのか、転送なのかで、使う通信や止まる段階が違うことがあります。
PC-Aは172.27.81.15、アプリは172.27.92.25、DNSは172.27.92.53という説明例を使います。図のFWが両側のGWです。症状を具体化してから、確認できた段階を手掛かりに範囲を狭めます。
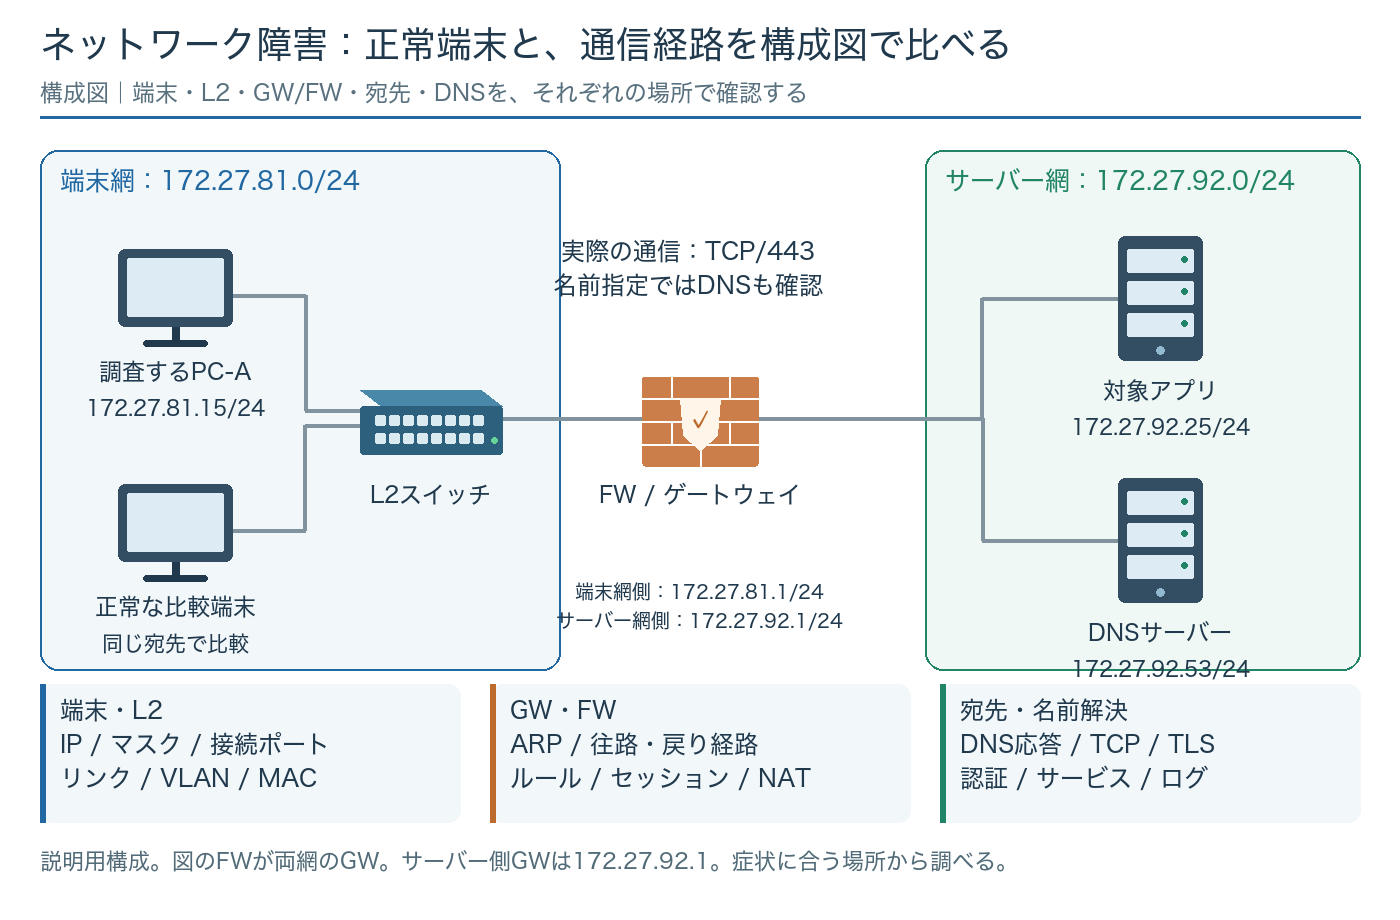
「遅い」を、端末・操作・時間に分ける
最初に聞きたいのは、どの端末で何の操作が、いつから、どんな結果になったかです。使える端末でも同じ操作を試せれば、その違いが調査の入口になります。
「同時刻にPC-Aのログイン画面は30秒、PC-Bは2秒」は説明用の比較例です。実際には、自分が測った端末、操作、時刻、結果を残します。単に「遅い」より、再試験で比べられる形になります。
| 記録する項目 | 確認例 |
|---|---|
| 送信元と宛先 | どの端末・利用者・アプリか。VPNや接続先環境も記録 |
| 失敗する操作 | ログインできない、画面が遅い、ファイル転送だけ止まるなど |
| 開始時刻と再現性 | いつから、毎回か、特定時間だけか |
| 影響範囲 | 1台だけ、同一フロア、1拠点、全拠点、特定アプリだけ |
| 直前の変更 | 端末・回線・FW・DNS・証明書・アプリの変更 |
| 正常な比較対象 | 同じ宛先へ接続できる端末、同じ端末から使える別サービス |
一台だけなら端末条件や送信元別の許可、全拠点なら共通経路や共通サービスなどを候補にできます。ただし、範囲から原因を確定するわけではありません。次の確認で候補を減らします。
直前の変更も同じです。時刻が近いだけでは原因とは言えません。変えた設定が今回の通信に関わるかを、対象と条件へ当てはめます。表は最初にその材料を聞き漏らさないために使います。
症状から、調べ始める場所を選ぶ
毎回すべての項目を物理層から確認するより、見えている症状から始める場所を選びます。リンクがdownなら配線や電源、名前でだけ失敗するならDNSが入口になります。
TCP接続の後で止まるなら、TLSやアプリの処理も候補です。TCPは接続や再送、TLSは暗号化や相手確認、DNSは名前からIPなどを調べる仕組みで、それぞれ役割が違います。
用語の補足:切り分けって何?
確認結果を使って、原因がありそうな範囲を狭めることです。1台だけ失敗なら端末条件や送信元別の許可、全拠点なら共通サービスや経路などを候補にします。候補は、次の確認で変わることがあります。
| 症状 | 先に確認する場所 |
|---|---|
| 端末1台だけ使えない | 端末のIP・DNS・プロキシ・VPN、接続ポート、正常端末との差 |
| リンクがdown | 電源、ケーブル、SFP、両端ポート、停止設定 |
| 同じVLANでも一部だけ使えない | VLAN収容、MAC学習、STP、端末のマスク |
| 特定ネットワークだけ使えない | 宛先経路、次ホップ、戻り経路、VRF、FW |
| IPでは使えるが名前指定で失敗 | DNS応答と返されたIP、端末の検索条件 |
| TCP接続後に失敗 | TLS、認証、HTTP応答、アプリやサーバーの状態 |
切り分けは、結果を使って原因がありそうな範囲を狭めることです。一台だけ失敗しても、その端末の故障とは限りません。そのIPだけ拒否するFWの条件も考えられます。
表で入口を選んだら、確認結果に合わせて隣の区間や次の機能へ進みます。最初の候補に固執せず、「ここまでは進んだ」「ここからは未確認」を更新していくことが調査になります。
リンクとL2は、両端・同じ時刻で比べる
構成図で接続口と対向を特定し、同じ時間帯の状態を両端で取ります。リンクは成立していても、速度が想定と違ったり、エラーが今増えていたりする場合があります。
その後にVLANやtrunk、STPを見ます。VLANはLANの分割、trunkは複数VLANを運ぶ接続、STPはループを防ぐ仕組みです。物理的につながることと、必要なLANの転送ができることは分けます。
Cisco IOS/IOS XE系の確認例:
show clock
show interfaces status
show interfaces GigabitEthernet1/0/10
show vlan brief
show interfaces trunk
show spanning-tree vlan 81
show mac address-table dynamic vlan 81
端末のMACがどの口で学習されたかを、MACテーブルと図へ対応させます。端末が違うVLANに入っていたら、IPの設定が正しくても期待する相手へ届かないことがあります。
CRCやdropは一回の合計より、同じ期間の増分を見ます。下のコマンドはCisco IOS/IOS XE系の例です。機種で表示は変わるので、出力名の暗記だけでなく、何の状態を読む確認かを押さえます。
IPの経路は、要求と応答の両方を追う
PCから別LANへ向かうなら、IP・マスク・選ばれた経路を読みます。GW欄に値があっても、VPNや個別の経路が優先される場合があるため、今回の宛先で出口を確かめます。
次に各装置の経路と次ホップを追います。PCからの要求がサーバーへ届いても、サーバーの応答がPCへ戻れるとは限りません。サーバーのGWと戻り側の経路も同じ通信で調べます。
Windowsの確認例:
ipconfig /all
route print
arp -a

Linuxの確認例:
ip address
ip route get 172.27.92.25
ip neigh

Cisco IOS系の確認例:
show ip route 172.27.92.25
show ip arp
下の端末コマンドはIP、経路、隣接相手の確認に対応します。Ciscoのshow ip route 宛先は、その宛先の転送先を読む入口です。図と出力を往復させると、どの区間まで確認したかを残せます。
VRFは経路表を分け、PBRは送信元などの条件でも転送先を変える仕組みです。使っている環境では対象の表やポリシーも必要になります。通常の経路表一枚で、実際の道をすべて説明できるとは限りません。
FW・NATは、設計した条件と記録を照合する
今回のアプリ通信はPCからサーバーへのTCP/443です。FWでは、そのIP・プロトコル・ポートが、入る場所と出る場所のルールに合うかを見ます。PingのICMP許可とは別です。
ゾーンは通信の範囲を分けるグループ、セッションは装置が追跡する接続状態です。ログの該当ルールとセッションを同じ試験時刻で読めば、設定した条件がどう扱われたかを調べられます。
NATがあるなら、観測地点ごとに見えるIPを整理します。FWやサーバーの送信元が、PCの元のIPと同じとは限りません。変換後の値を探さないと、記録がないように見える場合があります。
ログがないときは、記録対象、フィルター、保存期間も確かめます。「見つからない」と「届いていない」を区別したうえで、必要なら前後の地点で同じ通信を観測します。
Webは、名前解決からアプリ操作まで分けて見る
このTCPを使うHTTPSの例では、名前解決、TCP接続、TLS、HTTPの要求と応答へ進みます。ブラウザーの一つのエラーでも、止まる段階が違えば次に調べる機能が変わります。
Resolve-DnsNameは名前解決、Test-NetConnectionはTCP接続の確認例です。curl -vはWebのやり取りを詳しく表示します。app.example.testは説明用なので、検証環境で用意した正式な名前へ合わせます。
用語の補足:TCP・TLS・HTTPは、全部Webのこと?
Webを使うときに組み合わされる、役割の違う仕組みです。TCPは接続やデータの順序・再送、TLSは暗号化や相手確認、HTTPはWebの要求と応答を扱います。1つの成功で全部の正常を判断しないようにします。
Windows PowerShellの確認例:
Resolve-DnsName app.example.test
Test-NetConnection 172.27.92.25 -Port 443

DNS名と証明書を用意した検証環境の例:
curl -v https://app.example.test/
TLSでは証明書の名前、有効期間、信頼関係を読みます。IPへ直接アクセスすると名前が合わなかったり、SNIで伝える接続先名が変わったりするため、単純にDNSを除外した比較にならないことがあります。
証明書検証を無効にして成功しただけでは、元の問題が直ったとは言えません。HTTP応答の後も、ログインや業務操作を試します。最初に困っていた操作へ戻ってこそ、利用者に結果を伝えられます。
引き継ぎには、確認済みと未確認を残す
調査を引き継ぐときは、事実、未確認、次の候補を分けます。「FWが怪しい」だけでは、次の人は端末条件から調べ直す必要があります。時刻、対象、コマンド、結果を添えます。
下のメモは、リンクとVLANを確認した後、TCP/443の失敗からFW照合へ進む説明例です。確認した範囲と、まだ見ていない戻り側が分かるので、次の作業を選べます。
説明用の調査メモ:
10:05 PC-Aのみアプリ接続不可。PC-Bは同時刻に正常
PC-A:172.27.81.15/24、GW・DNSは台帳と一致
対象ポート:リンク正常、VLAN81、CRC増分なし
TCP/443:接続不可。FWログ照合を次に実施
未確認:対象試験時刻のルール該当と、戻り側の状態
ログや画面などの証跡には、取得場所と時刻を付けます。原因が未確定なら候補と明記し、観測した事実として書きません。構成図や変更履歴も添えると、前提を共有できます。
設定を変える場合は、認められた範囲で一条件ずつ変え、前後と戻す条件を記録します。復旧後は最初の操作と影響範囲を再試験します。未経験のうちも、「ここまで調べ、次はここを見たい」と相談する練習から始められます。
このテーマを続けて学ぶ